Update2026.11.06 (금)

 허정찬 기자
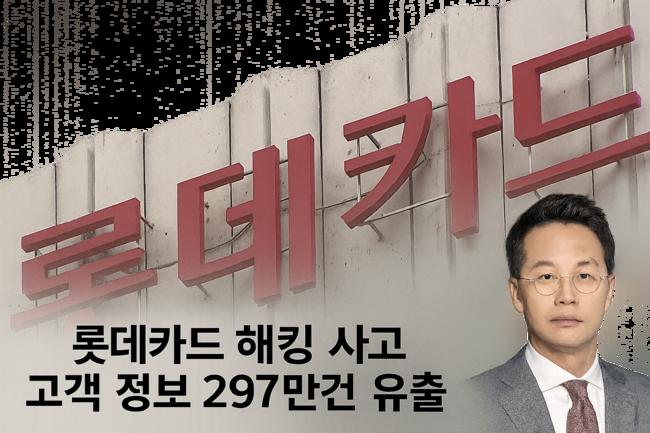
롯데카드에서 대규모 해킹 사고가 발생해 전체 회원 960만여 명 중 약 297만 명의 고객 정보가 유출된 것으로 드러났다. 이 가운데 28만 명은 카드번호·유효기간·CVC 번호 등 핵심 결제정보까지 유출돼 부정 사용 위험에 노출된 것으로 확인됐다.
■ 사고 발생 경과
롯데카드는 지난달 31일 온라인 결제 서버에서 외부 해커의 자료 반출 흔적을 발견해 금융당국에 신고했다. 애초 유출 규모를 1.7GB로 보고했으나 금융감독원과의 합동 조사 결과 실제 피해는 약 200GB로, 당초 추정보다 100배 이상 큰 것으로 밝혀졌다.
조좌진 롯데카드 대표는 18일 서울 중구 부영태평빌딩에서 열린 기자회견에서 “해킹 공격으로 인해 고객 여러분과 유관 기관에 큰 심려를 끼쳐 드려 죄송하다”며 대국민 사과를 전했다.
■ 유출된 고객 정보 범위
부정 사용 위험 고객 28만 명은 카드번호, 유효기간, CVC 번호 등이 유출 되었고, 기타 고객 269만 명) CI(연계정보), 주민등록번호, 가상 결제코드, 내부 식별번호, 간편결제 서비스 종류 등 일부 정보 유출 되었다.
롯데카드 측은 “일부 정보만 유출된 269만 명은 카드 부정사용 가능성이 없어 카드 재발급은 필요치 않다”고 설명했다. 다만, 카드번호와 CVC 번호까지 유출된 28만 명은 부정 사용 위험이 존재해 재발급을 안내하고 있다.
■ 피해 보상 및 고객 보호 대책
롯데카드는 피해 최소화를 위해 28만 명은 카드 재발급 시 차년도 연회비 전액 면제,전 고객 297만 명은 올해 연말까지 금액 제한 없는 무이자 10개월 할부 제공과 피싱, 해킹, 사이버 협박 피해 발생 시 보상 가능한 ‘크레딧케어’와 카드 사용 알림 서비스 무상 제공을 하고 부정 사용 피해액 및 2차 피해액 전액 보상을 약속 하였다.
■ 조직 개편 및 보안 투자 확대
롯데카드는 이번 사고를 계기로 조직을 기능 중심에서 고객 가치·보호 중심으로 전환하고, 연말까지 대대적인 인적 쇄신을 단행하기로 했다. 또한 향후 5년간 1100억 원을 투입해 보안 예산 비중을 업계 최고 수준인 15%까지 확대할 방침이다.
이를 통해 ▲24시간 통합 보안관제체계 강화 ▲레드팀 신설(모의 해킹 방어) ▲전사 IT 인프라 보안 중심 개편 등을 추진한다고 밝혔다.
조좌진 대표는 “이번 사고로 고객 피해가 발생하지 않도록 모든 조치를 취하겠다”며 “발생한 피해액은 전액 보상하고, 고객 불편을 최소화하는 데 최선을 다하겠다”고 강조했다.
 짐웨어 브랜드 유피라운지, ‘유피라운지 클럽 2025 반얀트리 풀파티’ 성황리 개최
 아이유, 제주 할망작가들과 따뜻한 만남…“애순이 약속 지켰다”
 서양화가 김병길, 한국과 캐나다의 감성 풍경으로 개인전 개최